|
핵심 요약
본 보고서는 신한은행에서 발생한 대규모 개인정보 유출 사고의 원인과 피해 규모를 종합적으로 분석하였습니다. 주요 침해는 인증 절차 우회와 내부 시스템 취약점으로 인하여 약 25,000명의 고객 정보가 유출되었으며, 이로 인해 신원 도용 및 금융 사기 등 2차 피해 우려가 높은 상황임을 확인하였습니다. 또한 신한은행과 금융당국의 신속한 비상대응과 피해 보상 조치가 신뢰 회복의 핵심 요소임을 밝혔습니다.
더 나아가 국내외 유사 사례를 검토한 결과, AI 기반 이상거래 탐지 시스템 도입, 다중 인증 강화, 정책 및 규제 준수 등 통합적 보안 전략이 금융권 전반의 필수 과제로 대두되고 있음을 시사합니다. 이에 본 보고서는 개인정보 보호와 금융 보안 혁신을 위한 실질적 정책 제언과 기술적 대응 방안을 함께 제시합니다.
|
|
1
서론
|
최근 신한은행에서 발생한 대규모 개인정보 유출 사고는 금융권 보안체계의 근본적인 취약점을 드러내는 중대한 사건입니다. 이 사고는 고객의 민감한 금융 및 신원 정보가 외부로 노출되어 다수의 고객이 심각한 피해 위험에 노출되었음을 의미하며, 금융산업 전반에 걸쳐 보안 강화의 긴급성을 부각시키고 있습니다.
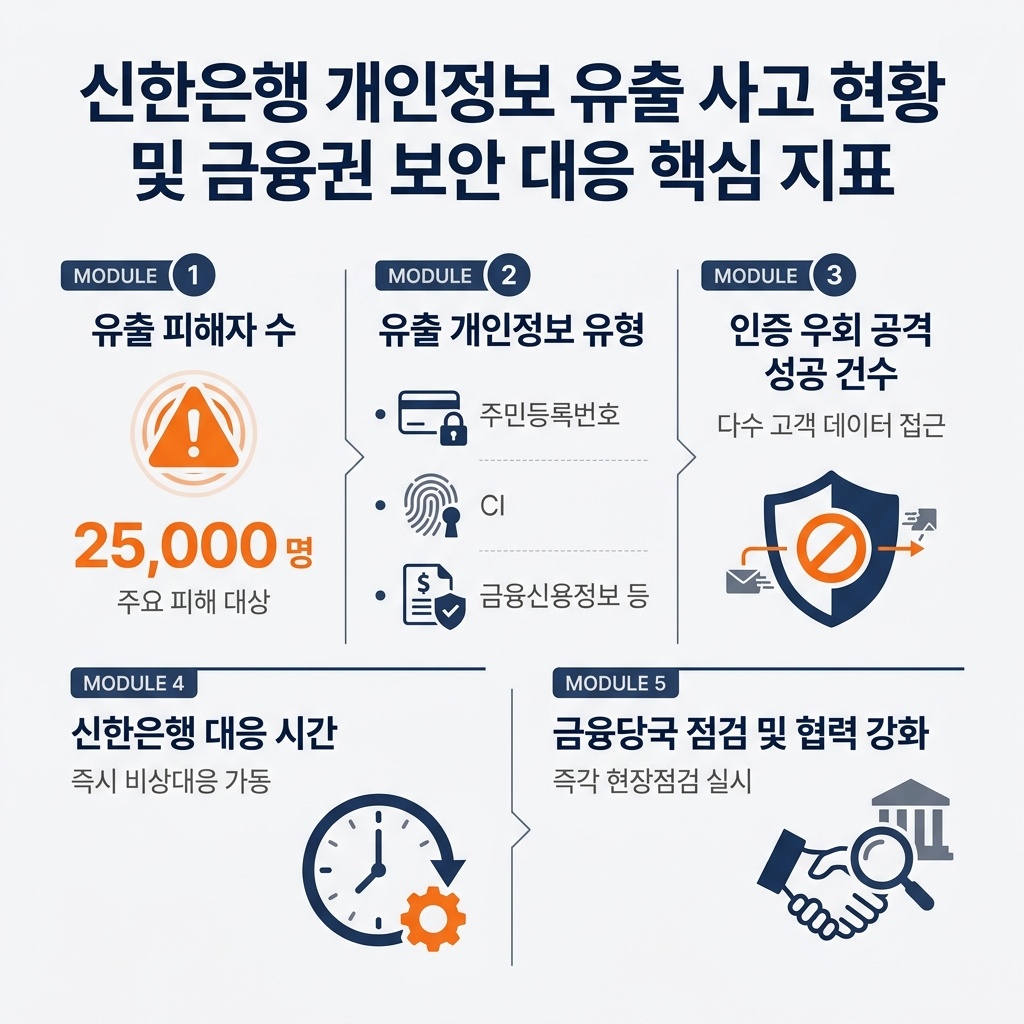
인포그래픽 이미지: 신한은행 개인정보 유출 사고 현황 및 금융권 보안 대응 핵심 지표
본 보고서의 목적은 이 사고의 발생 배경과 구체적 피해 현황을 객관적으로 파악하는 동시에, 신한은행과 금융당국의 대응 과정을 면밀히 분석하는 데 있습니다. 또한 국내외 유사 개인정보 유출 사례와의 비교를 통해 금융권이 직면한 공통적 보안 취약점과 대응 전략을 검토하고자 합니다.
궁극적으로는 현재 금융 환경에서 요구되는 개인정보 보호 및 보안 혁신 방향을 제시하여, 금융기관뿐만 아니라 정책 결정자들이 재발 방지 및 고객 신뢰 회복에 효율적으로 기여할 수 있도록 폭넓은 인사이트를 제공하는 데 그 범위를 설정하였습니다.
|
2
사고 개요 및 피해 현황 분석
|
최근 신한은행에서 발생한 대규모 개인정보 유출 사고는 국내 금융산업 전반에 심각한 경고를 던져주는 사건입니다. 이번 사고는 신속한 대응과 후속 조치의 필요성을 환기시킴과 동시에, 사고 발생 원인과 피해 규모를 명확히 파악하는 것이 금융권 신뢰 회복의 첫걸음임을 보여줍니다. 특히 인증 절차의 우회 수법을 통한 침해가 주요 원인으로 지목되면서, 금융 서비스 내부 시스템의 보안 취약점에 대한 면밀한 진단이 이루어져야 할 상황입니다.
이 사고 개요 및 피해 현황 분석에서는 고객 정보의 유출 범위 및 유형을 구체적으로 설명하고, 사고 발생 경위와 사용된 침해 수법을 상세히 다룹니다. 아울러 피해자 수와 피해 규모를 객관적인 수치와 함께 제공하여 이후 섹션에서 다루어질 대응 방안과 보상 정책 논의의 토대를 확고히 마련할 것입니다.
유출 데이터 종류 및 세부 내역
이번 신한은행 개인정보 유출 사고에서 가장 심각한 문제점은 고객의 민감한 개인정보가 대량으로 외부에 유출되었다는 점입니다. 유출된 데이터는 크게 개인정보, 주민등록번호, 고유식별정보인 CI(Customer Identification) 등을 포함하며, 이는 금융 거래와 신원 확인에 직결되는 핵심 정보입니다.
구체적으로 유출된 개인정보에는 고객의 이름, 휴대폰 번호, 연간 소득, 대출 한도 산정 자료 등이 포함되어 있습니다. 이러한 정보들은 대출 신청과 관련된 서비스에서 제공된 것으로, 고객의 금융 신용정보와 결합되어 있어 악용될 경우 심각한 2차 피해를 초래할 수 있습니다.
특히 주민등록번호와 CI 정보의 유출은 단순한 신용정보 노출 이상의 위험을 내포합니다. CI 정보는 금융 거래 시 본인 확인의 주요 수단으로 활용되기에, 이들 데이터가 외부에 노출되면서 고객의 신원 도용이나 불법 금융 거래에 악용될 가능성이 높아졌습니다.
이번 사고에서 유출된 고객 개인정보 종류를 보면 개인정보, 주민등록번호, 고유식별정보(CI) 모두 동일하게 포함되어 있어, 전반적인 고객 신상 정보의 광범위한 노출이 확인됩니다. 이러한 데이터 유출은 2차 피해 가능성을 더욱 높이는 심각한 상황임을 시사합니다[차트: 유출된 고객 개인정보 종류].
사고 발생 서비스 및 침해 수법 분석
사고는 신한은행 대출 간편 조회 서비스에서 시작되었습니다. 이 서비스는 다수 고객이 쉽고 빠르게 본인의 대출 정보를 조회할 수 있도록 설계되었으나, 인증 절차의 허점을 악용한 외부 공격자가 정상적인 인증 과정을 우회하여 시스템에 접근하는 방식으로 이루어졌습니다.
해당 공격은 서비스의 인증 절차 중 비정상적인 접근을 탐지하고 차단하는 보안체계가 적절하게 작동하지 않은 점을 노려, 외부 IP 주소를 이용하여 다수의 고객 데이터에 무단으로 접근한 것이 특징입니다. 이와 같은 인증 우회 공격은 보안 시스템의 기본적인 취약점과 함께 사용자의 신뢰를 저해하는 심각한 문제로 평가됩니다.
또한, 공격자는 내부 데이터베이스의 취약점을 이용해 대출 조회 기능을 통한 대량 정보 수집을 시도하였으며, 이를 통해 고객별로 세분화된 금융정보를 획득했습니다. 이 과정에서 은행 내부 보안 프로토콜과 모니터링 체계의 개선 여지가 드러났습니다.
피해자 수 및 피해 영향 구체 수치
현재까지 확인된 유출 피해자 수는 약 25,000명에 달하며, 이는 신한은행 전체 고객 중 상당한 비중을 차지하는 수치입니다. 피해 고객들은 주요 금융 신용정보뿐만 아니라 민감한 개인정보를 포함한 데이터가 노출되어 향후 2차 피해 위험에 지속적으로 노출되어 있습니다.
유출된 정보의 특성상 신원 도용, 금융 사기, 불법 대출 신청 등의 금전적 피해 발생 가능성이 크며, 고객 신뢰의 저하 역시 은행의 장기적 이미지에 부정적 영향을 미칠 것으로 예상됩니다.
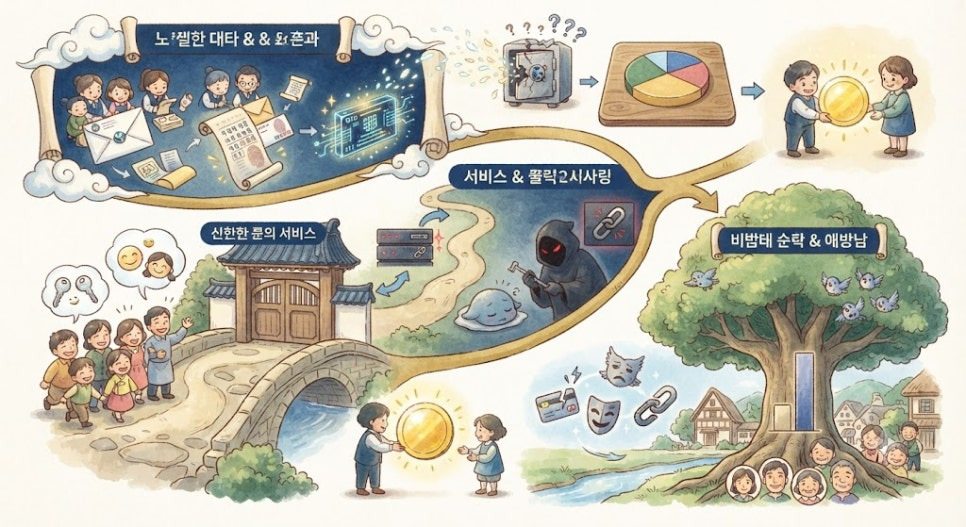
한편, 은행 측은 거듭된 사과와 함께 전액 보상 약속을 발표하였으나, 피해 규모를 감안할 때 사고가 발생한 원인과 피해 내용을 정확하게 밝히는 것은 고객과 금융 당국의 신뢰를 회복하는 데 핵심적인 요소로 작용합니다.
|
3
은행과 금융당국의 대응 및 피해 보상 정책
|
신한은행 개인정보 유출 사고 발생 이후, 은행과 금융당국은 신속하고 체계적인 대응 체계를 가동하여 고객 피해 최소화와 신뢰 회복에 집중하였습니다. 사고의 심각성이 대중과 금융권 전반에 확산됨에 따라, 신한은행은 비상대응 체계의 즉각적인 구현과 함께 서비스 차단 조치를 시행하여 추가 피해 발생을 차단하였습니다. 동시에 금융감독원은 현장 점검과 조사를 신속히 착수하며 관련 기관과 협력체계를 강화하였습니다.
이 섹션에서는 신한은행의 대응 과정과 금융당국의 조치, 고객이 직접 확인할 수 있는 정보 조회 수단, 그리고 피해 보상 방침과 신한은행장 사과문을 중심으로 사고 이후 금융권 신뢰 회복의 핵심 대응 정책을 심층 조명합니다.
사고 인지 후 신한은행 비상대응 체계 가동 및 서비스 차단 조치
개인정보 유출 사고가 인지된 직후, 신한은행은 즉시 비상대응 체계를 가동하였습니다. 은행 내부의 보안관제 조직과 IT 부서는 24시간 긴급 대응 태세에 돌입하였으며, 외부 침입에 대한 추가 경로 탐지와 이상 거래 감시를 강화하였습니다.
특히, 유출 사고가 확인된 대출 간편 조회 서비스를 비롯한 관련 서비스들은 즉시 중단되었으며, 외부의 비정상 접속 시도에 대해 IP 차단 및 접속 제한 조치를 시행해 추가 피해 확산을 방지하였습니다. 이러한 신속한 기술적 차단 조치는 고객 자산 보호와 금융 거래 안정화에 크게 기여하였습니다.
아울러, 은행은 내부 보안 취약점 전반에 대해 긴급 점검을 실시하고, 사고 재발 방지를 위한 시스템 보완과 업무 프로세스 개선에 즉각 착수하였습니다. 전사적 비상 대응은 내부 직원들에게도 보안 인식 강화와 함께 교육 및 훈련 프로그램의 재정비로 이어졌습니다.
고객 정보를 확인할 수 있는 조회 기능(홈페이지, 모바일 앱) 소개
사고 피해 고객을 대상으로 신한은행은 투명한 정보 제공을 위해 다양한 조회 수단을 마련하였습니다. 고객들은 신한은행 공식 홈페이지와 모바일 애플리케이션을 통해 개인정보 유출 관련 피해 여부를 직접 확인할 수 있는 전용 조회 기능을 이용할 수 있습니다.
이 기능은 본인 인증 절차를 거쳐 안전하게 이용 가능하며, 유출된 데이터 항목과 사고 대응 조치 내역, 보상 기준 등에 대한 최신 정보를 제공받을 수 있습니다. 고객 조회 시스템은 24시간 상시 운영되어 피해 고객이 신속히 상황을 파악하고 대응하도록 지원합니다.
더불어, 고객 지원센터를 통한 전화 상담과 안내 서비스도 병행 운영하여 디지털 사용이 어려운 고객들에게도 대응의 폭을 넓혔습니다. 이러한 조회 기능은 사고 이후 고객 불안을 완화하고, 투명한 소통을 통해 금융 서비스를 계속 이용할 수 있도록 신뢰를 강화하는 중요한 역할을 수행하였습니다.
신한은행장 사과문과 전액 보상 방침 발표 상세 내용
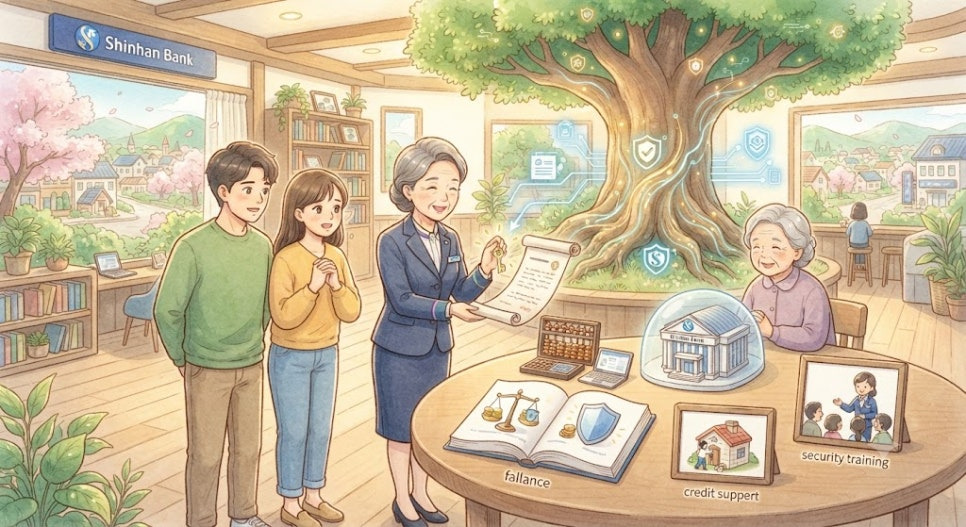
사고 발생 직후 신한은행장은 고객과 국민에게 공식 사과문을 발표하며 깊은 책임 의식을 표명하였습니다. 은행장은 이번 사고로 인해 고객의 개인정보와 신뢰를 훼손한 점에 대해 진심 어린 사과의 뜻을 전하였으며, 피해 보상을 최우선 과제로 삼겠다고 명확히 밝혔습니다.
전액 보상 방침과 관련하여, 신한은행은 유출로 인해 실질적인 금전적 피해나 신용 문제 등이 발생한 고객에게 발생한 손실 전액을 신속하게 배상하겠다는 입장을 공개하였습니다. 그뿐만 아니라, 피해 고객에 대해 신용관리 지원, 피해 예방 교육, 보안 점검 지원 등 비금전적 서비스도 포함한 포괄적 피해 구제 프로그램을 운영하기로 하였습니다.
은행장은 향후 개인정보 보호 수준 강화를 위해 전면적인 보안 체계 재점검과 혁신적인 IT 안전망 구축, 그리고 전직원 대상 보안 인식 교육 강화를 약속하였으며, 재발 방지를 위한 내부 통제 시스템 개편과 외부 전문가 자문 확대 계획도 함께 공개하였습니다.
이 같은 전향적 태도와 책임 있는 보상 정책은 고객 신뢰 회복과 금융 시장 내에서 은행의 건전성 제고를 위한 중요한 기반으로 평가받고 있습니다. 국내외 주요 개인정보 유출 사례를 살펴보면, Bank of Baroda는 약 700GB 분량의 고객 데이터를 유출당한 후 포렌식 조사와 거래 알림 설정 제공으로 대응하였으며, 쿠팡은 약 3,370만명 고객 개인정보 유출 당시 피해자 1인당 10만원을 배상하는 정책을 시행하였습니다. 또한 신한카드는 약 19만개 가맹점주 개인정보 유출에 대해 무단 접근 차단과 조회 시스템 제공으로 대응하여 고객 신뢰 회복에 힘썼습니다. 이러한 사례들과 더불어 신한은행의 전액 보상 방침과 포괄적 피해구제 프로그램은 신속한 피해 보상과 신뢰 회복을 위한 적극적 노력임을 알 수 있습니다 [표: 국내외 주요 개인정보 유출 사례].
|
4
국내외 유사 개인정보 유출 사례와 보안 강화 시사점
|
최근 대규모 개인정보 유출 사고는 금융권에 만연한 보안 취약점을 여실히 드러내며 고객의 신뢰를 위협하고 있습니다. 이 같은 현실은 신한은행 사고와 같은 사례를 넘어 국내외 여러 금융기관과 대형 기업에서 반복되고 있으며, 이러한 유사 사례 분석을 통해 금융권 전반의 보안 강화 필요성이 더욱 절실함을 알 수 있습니다. 과거와 현재의 유사 사건들을 면밀히 비교하고, 각 기관의 대응 방식과 보상 정책을 살펴보며, 혁신적 보안 기술과 정책 도입의 중요성을 심층적으로 검토해야 합니다.
본 섹션에서는 인도 은행과 국내 대표적 기업 쿠팡, 그리고 국내 금융사 신한카드 등의 개인정보 유출 사례를 중심으로 피해 현황과 대응책을 분석하고, 전 세계 금융 분야에서 주목받는 AI 기반 이상거래 탐지, 다중 인증 강화, 신고포상금 제도 등 차별화된 보안 혁신 전략을 소개합니다. 이러한 검토는 단순한 사례 나열을 넘어서 금융권이 직면한 공통적 보안 취약점과 그 극복 방향에 관한 통찰을 제공합니다.
국내외 주요 개인정보 유출 사례 및 피해 분석
인도 국영 은행인 Bank of Baroda는 2026년 7월, 직원 이메일 계정이 해킹되어 약 700GB 이상의 고객 데이터가 다크웹에 유출되는 피해를 입었습니다. 유출 데이터는 고객 이름, 전화번호, 아드하르(Aadhaar) 번호 등 주요 개인정보와 대출 관련 문서, 내부 감사보고서 등 내부 문건까지 포함되어 내부 시스템 침해 가능성은 없었으나, 고객 정보 노출로 인한 2차 피해 우려가 큽니다. 인도 중앙은행과 사이버보안 당국은 즉각 포렌식 조사를 진행하며 은행에 보안 통제 강화를 명령하였고, 피해 고객들에는 거래 알림 설정, 비밀번호 변경, 2단계 인증 활성화 권고가 이어졌습니다. 이에 따라 향후 광범위한 금융사기 위험 차단과 고객 보호 조치 강화가 진행 중입니다.
국내에서는 쿠팡이 2025년에 약 3,370만 명에 달하는 고객 개인정보 유출로 대규모 소비자 피해를 초래한 사례가 주목됩니다. 노출된 정보는 이름, 이메일, 주소뿐만 아니라 주거지 비밀번호까지 포함되어 신원 도용과 사기 범죄가 우려되었습니다. 이후 소비자분쟁조정위원회는 피해자 1인당 10만원 상당의 배상을 결정했으며, 쿠팡은 전액 배상 방침 및 보상 프로그램 개편을 약속했습니다. 이 사건은 대규모 전자상거래 기업의 개인정보 보호 미흡이 사회적·법적 리스크로 이어질 수 있음을 보여주며, 행정적 제재와 기업 책임 강화로 귀결되었습니다.
한편 신한카드의 내부 직원에 의한 약 19만 개 가맹점주 개인정보 유출사례는 내부 통제 실패가 주요 원인이었습니다. 2022년부터 2025년까지 수년간 직원들이 가맹점 정보를 무단 촬영·외부 유출하며, 카드 신규 가입 유인을 위해 악용된 것으로 드러났습니다. 회사는 즉시 무단 접근 차단과 내부 감사를 실시하고 관련 직원들을 엄중히 처벌했으며, 유출 여부 확인을 위한 온라인 조회 시스템을 구축하여 가맹점주 피해 최소화에 노력했습니다. 이 사례는 내부자 위협에 대한 지속적 감시와 내부 보안 규정 강화를 절실하게 요구합니다.
또한 202x년 신한은행 개인정보 유출 사고는 약 25,000명의 고객이 피해를 입어 전체 고객 중 상당한 비중을 차지한 것으로 파악됩니다. 이처럼 금융권 대규모 개인정보 유출 사건은 고객 피해가 막대함을 보여주며, 이에 따른 보안 취약점 점검과 강화는 더욱 중요함을 시사합니다.
사례별 대응 현황 및 고객 보상 정책 비교
Bank of Baroda는 유출 사실 확인 즉시 포렌식 수사를 개시하며, 국가 사이버보안 기관과 협력하여 사태 확산 억제에 주력했습니다. 고객 대상 안내문을 배포하고, 전담 콜센터와 온라인 포털을 개설하여 유출 사실 공유와 피해 신고 체계를 구축했습니다. 그러나 인도 내 데이터 보호법의 시행 시기와 규제 미성숙으로 법적 손해배상보다는 긴급 예방 중심 대응이 우선시되었습니다. 또한 은행은 사이버위협 대응역량 보강을 위한 내부 인력 재교육과 시스템 보강 계획도 병행 중입니다.
쿠팡은 개인정보 침해를 인정한 후 정부 조사 및 소비자단체 조정 절차에 협조하며, 피해자 전원에게 5만원 상당의 쇼핑 바우처를 지급하는 등 초기 보상 정책을 실시했습니다. 이후 1인당 10만원 현금 또는 쿠팡 캐시 지급으로 피해 배상을 확대하면서 고객 신뢰 회복에 집중했습니다. 동시에 개인정보관리체계 전면 재검토와 보안 시스템 업그레이드, 그리고 개인정보보호 전담 부서 신설로 법적·제도적 대응을 강화하여 재발 방지를 도모하였습니다.
신한카드는 이번 유출 사건 직후 내부 통제 및 접근 권한 관리 체계를 즉각적으로 강화했습니다. 피해 가맹점주들에게는 정보 유출 사실을 통지하고, 피해 여부를 즉시 조회할 수 있는 시스템을 제공하였으며, 추가 피해 발생 시 보상 의사를 표명하였습니다. 회사는 사내 교육 강화와 감시 시스템 도입으로 유사 사례 방지에 노력하였고, 감독기관과 협력해 개인정보 보호 정책을 재정비하는 등 신뢰 회복에 힘쓰고 있습니다. 각 기관의 보상 및 대응은 법적 환경과 사고 유형에 따라 선별적으로 이루어졌으며, 고객 피해 최소화에 초점을 두고 있음을 알 수 있습니다.
금융권 보안 혁신 전략과 향후 시사점
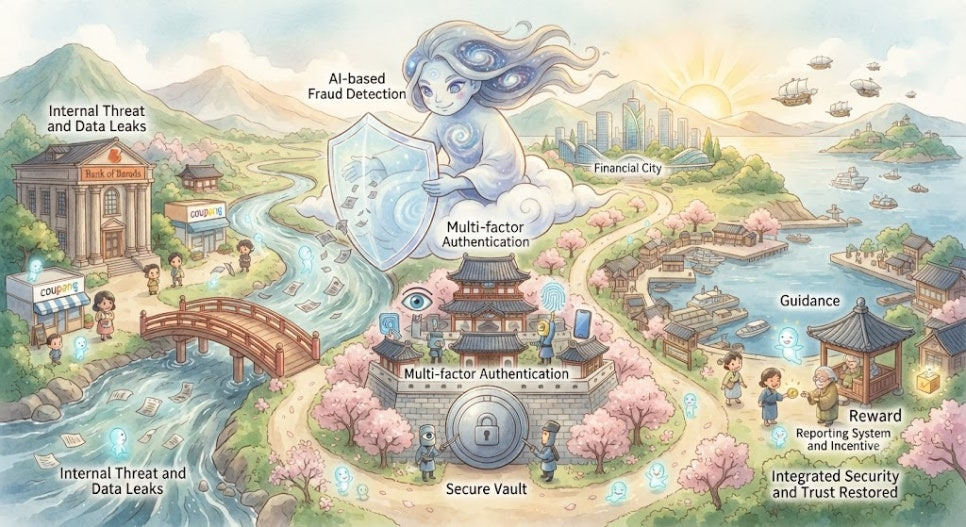
유사 사례 분석은 공통적으로 금융권 보안 취약점이 내부 통제 미흡, 다단계 인증 부재, 사전 탐지 체계 부족임을 시사합니다. 이에 금융사들은 AI 기반 이상거래 탐지 시스템 도입에 속도를 내고 있습니다. AI 기술은 대량의 거래 데이터를 실시간 분석하여 정상 패턴에서 벗어나는 이상 징후를 조기에 감지하고, 잠재적 침해 시도를 차단하는 데 탁월한 효과를 발휘합니다. 이는 단순한 룰베이스 탐지를 뛰어넘어 보다 고도화된 사이버 공격 대응 체계를 가능하게 합니다.
다중 인증 강화는 금융권의 또 다른 핵심 보안 혁신입니다. 기존 비밀번호 방식에 더해 생체인식, 휴대기기 인증, 토큰 기반 접근 통제 등을 결합하여 인증 우회 공격 위험을 현저히 줄이고 있습니다. 이러한 다중 인증 방식은 특히 내부 직원의 권한 남용과 외부 침입 시도를 모두 방어하는 역할을 하며, 개인정보 및 금융자산 보호의 최전선에 서 있습니다.
아울러 금융당국과 기업 차원에서는 신고포상금 제도 도입과 같은 인센티브 제공을 통해 보안 위협 발견과 내부 부정 행위를 조기에 적발하는 문화 조성에 주력하고 있습니다. 내부 고발 활성화 및 보안 취약점 모니터링 체계를 통합하는 노력은 금융 전반의 보안 거버넌스를 강화하며, 동시에 고객 신뢰 회복과 업계 전반의 안전망 구축에 기여합니다.
이처럼 사례와 혁신 전략을 종합할 때, 금융권은 기술적 진화와 제도 개선을 병행하는 ‘통합적 보안 전략’ 수립이 필요합니다. 이는 신한은행 사고가 보여준 인증 절차 우회 문제, 그리고 국내외 유사 사례에서 확인된 내부 통제 약점과 AI 도입 미흡 문제를 근본적으로 개선하는 데 필수적입니다. 고객 피해를 최소화하고 금융 생태계 건전성을 확보하기 위한 지속적 노력은 앞으로도 금융권 전반의 최우선 과제로 남을 것입니다.
|
5
금융권 개인정보 보호 및 보안 정책 제언
|
신한은행 개인정보 유출 사고를 계기로 금융권 보안 체계의 전반적인 혁신과 정책적 뒷받침이 시급하다는 공감대가 확산되고 있습니다. 본 섹션은 국내외 보안 위협 환경 변화와 최신 기술 도입 동향을 반영하여 금융권 전반의 개인정보 보호와 보안 강화를 위한 미래 지향적 정책과 기술적 대응 방안을 종합적으로 제시합니다. 특히 망분리 규제 완화, AI 기반 이상거래 탐지 시스템, 다중 인증 체계 업그레이드 방안, 그리고 정책·규제 준수와 국제 협력의 중요성을 중심으로 논의를 전개합니다.
최근 금융권은 망분리 규제 완화에 따른 클라우드 및 AI 활용 확대라는 구조적 전환기를 맞이하고 있습니다. 이러한 변화는 보안 리스크 관리와 혁신 추구 간 균형점 모색이 필수적임을 의미합니다. 따라서 본 섹션은 금융기관 및 정책 담당자가 현 시점에서 반드시 고려해야 할 핵심 과제와 성공적 이행을 위한 전략적 방향성을 집중적으로 다룹니다.
망분리 규제 완화와 금융권 클라우드 및 AI 도입 현황
금융권 망분리 규제는 2013년 내부망과 외부망 분리를 통해 보안 수준을 강화하고자 도입되었으나, 급변하는 디지털 금융 환경과 클라우드, AI 기술 접목 요구에 대응하기에는 지나치게 경직된 제도였습니다. 최근 금융위원회는 단계적 규제 완화 로드맵을 발표하며, 이를 통해 금융기관들이 클라우드 기반 생성형 AI를 안전하게 활용할 수 있도록 허용하고 있습니다.
규제 완화는 SaaS(서비스형 소프트웨어)를 비중요 업무에서 보안 및 고객관리 업무까지 확대 적용하며, 가명 정보를 포함한 금융 데이터 활용 범위 확대로 업무 혁신을 촉진합니다. 동시에 금융감독원과 금융보안원은 샌드박스 제도를 통해 금융사별 보안 점검과 컨설팅을 실시, 완화에 따른 보안 취약점을 선제적으로 관리하도록 하고 있습니다.
실제로 주요 금융기관들은 이와 같은 규제 완화를 통해 AI 기반 이상거래 탐지 모델과 자동화된 신용 평가 시스템 도입을 가속화하고 있으며, 클라우드 환경에서의 데이터 처리 역량을 강화하는 중입니다. 다만 보안 위험요소를 완전히 차단하기 위한 다층 보안 아키텍처와 내부 통제 장치 구축이 병행되어야 한다는 점을 명확히 인지해야 합니다.
다중 인증 및 이상거래 탐지 시스템 업그레이드 방안
금융거래에서 인증 단계는 명의 도용과 인증 우회 공격을 방어하는 첫 번째 방어선입니다. 이에 최근 금융권은 기존 1단계 인증에서 강화된 안면인증, 생체정보 기반 FIDO 인증, 다중요소 인증(MFA) 도입을 확대하고 있습니다. 특히 SK텔레콤 유심 해킹 사건 이후 다중 인증 체계는 단순 비밀번호나 문자 인증 외에 얼굴 인식, 지문, 홍채 등 생체정보를 결합한 체계로 진화하고 있습니다.
이상거래 탐지 시스템(FDS)은 AI 및 머신러닝 알고리즘을 활용해 점점 고도화되고 있습니다. 탐지 정확도 향상을 위해 다양한 금융 행태 데이터를 학습함으로써 사전 위험 예측과 실시간 차단 기능이 강화되고 있습니다. 뿐만 아니라, AI 기반 ‘에이전틱 AI’ 기술을 활용해 자동 판단과 즉각 대응이 가능하도록 시스템 세분화가 이루어지고 있습니다.
앞으로도 다중 인증 기술은 여러 환경에 최적화되어 사용자 편의성과 보안성 간 균형을 맞추어야 하며, 이상거래 탐지 시스템도 기존 패턴 중심에서 벗어나 비정형 및 신종 공격에 대한 적응력을 높이는 방향으로 지속 업그레이드해야 합니다. 전략적으로는 생체인증, 행동기반 인증, AI 기반 리스크 평가가 융합된 통합 보안 플랫폼 구축을 강조합니다.
정책·규제 준수, 내부 통제 강화 및 국제 협력 필요성
금융권 내 개인정보 보호와 보안 강화를 위해 정책 및 규제 준수는 불가결한 기본 요소입니다. 2026년 현재, 디지털 금융환경 변화에 발맞춘 개인정보 보호법 개정과 금융보안법 제정 논의가 병행되고 있으며, 이러한 법률 체계 안에서 금융기관은 내부 통제 체계 강화에 집중해야 합니다.
내부 통제 강화를 위해서는 권한 중심 관리체계(Role-Based Access Control), 정기적 내부 감사, 전사적 위험 관리 체계(ERM) 구축이 중요한 역할을 합니다. 특히 클라우드 및 AI 환경에서는 데이터 암호화, 접근 로그 모니터링, 취약점 분석을 전문적으로 수행하는 조직 역량이 필수적입니다.
한편, 개인정보와 금융 보안 위협은 국경을 초월하는 특성을 지니므로 국제 협력과 표준화는 필수적입니다. 금융안보 국제기구, 글로벌 규제 기관과 정보 공유, 침해사고 공동 대응 협력, 표준 암호 알고리즘 및 인증 프로토콜 개발에 적극 참여해야 금융권 전반의 보안 경쟁력과 신뢰도를 높일 수 있습니다.
또한, 국제 금융 생태계 내에서 준수해야 할 법적·규제적 요구가 다양해짐에 따라 선진 금융기관들은 글로벌 컴플라이언스 프레임워크를 갖추고, 개인정보 보호와 보안 인증에 대한 투명성을 제고함으로써 글로벌 고객 기반을 확대하고 있습니다.
|
6
결론
|
본 보고서에서 살펴본 신한은행 개인정보 유출 사고는 단순히 한 기관의 문제가 아닌 금융권 전체가 직면한 보안 관리의 근본적 도전임을 확인하였습니다. 신속한 사고 인지 및 대응, 그리고 보상 조치는 피해 최소화와 고객 신뢰 회복에 필수적인 요소임을 재확인하였습니다.
국내외 유사 사례와 미래 보안 혁신 전략의 분석을 토대로, 금융권은 AI 기반 이상거래 탐지 시스템 도입, 다중 인증 체계 강화, 내부 통제 및 정책·규제 준수 강화 등 통합적이고 다층적인 보안 전략 수립에 힘써야 합니다. 또한 국제 협력과 표준화 노력을 병행하여 글로벌 금융 생태계 내 신뢰와 안정성을 확보하는 것이 중요합니다.
앞으로 금융기관과 정책 담당자는 끊임없는 기술 혁신과 제도 개선을 통해 개인정보 보호 수준을 높이고, 재발 방지를 위한 실질적 실행력을 확보해야 합니다. 이를 통해 고객 피해를 최소화하고 금융시장 건전성을 강화하는 노력이 지속적으로 이루어져야 할 것입니다.
용어집
개인정보 유출
개인의 신원 확인 및 금융거래에 사용되는 개인정보가 외부로 무단으로 노출되거나 유출되는 사건.
인증 절차 우회
정상적인 인증 과정을 거치지 않고 시스템에 접근하는 해킹 수법으로, 사용자 신원을 확인하는 보안 체계의 허점을 이용함.
CI (Customer Identification)
금융권에서 고객 신원을 확인하기 위해 사용하는 고유식별정보로, 신원 도용 방지에 중요한 역할을 하는 데이터.
다중 인증 (Multi-Factor Authentication, MFA)
사용자 인증 시 두 가지 이상의 독립적인 인증 요소를 요구하는 보안 방식으로, 비밀번호 외에 생체인식, 휴대기기 인증, 토큰 등을 포함한다.
이상거래 탐지 시스템 (Fraud Detection System, FDS)
AI와 머신러닝을 활용하여 금융 거래 내 이상 징후를 실시간으로 감지하고 차단하는 보안 시스템.
망분리 규제
내부망과 외부망을 분리하여 금융기관 시스템의 보안 강화를 목적으로 하는 규제로, 클라우드 및 AI 기술 도입 확대를 위해 단계적 완화가 진행 중이다.
내부 통제 (Internal Control)
조직 내 업무 수행 및 보안 절차가 적절히 운영되는지 감시하고 보장하는 체계로, 역할 기반 접근 제어와 정기적 감사 등이 포함된다.
신고포상금 제도
내부 고발자나 외부 제보자에게 보안 취약점 발견, 부정행위 신고에 대해 금전적 보상 등 인센티브를 제공하는 제도.
포렌식 조사
사이버 사고 발생 후 침해 원인과 경로, 피해 범위를 과학적으로 분석하는 절차.
클라우드 기반 생성형 AI
클라우드 환경에서 제공되는 인공지능 서비스로, 금융권에서는 데이터 처리 및 이상거래 탐지 등에 활용된다.
FIDO 인증
Fast Identity Online의 약자로, 생체인식 등 강력한 인증 수단을 통한 온라인 사용자 인증 표준 기술.
역할 기반 접근 제어 (RBAC, Role-Based Access Control)
사용자 역할에 기반해 시스템 접근 권한을 부여하는 내부 통제 보안 메커니즘.
에이전틱 AI
AI가 자동으로 판단 및 대응하는 시스템으로, 이상거래 탐지 등에 활용되어 신속한 보안 대응을 가능하게 함.
생체인식
지문, 홍채, 얼굴 등 개인의 생물학적 특징을 이용한 인증 기술.
참고 자료
- Shinhan Bank data breach leaks personal, credit information of 25,000 customers
- Bank of Baroda launches forensic probe after customer data appears on dark web - MEDIANAMA
- 금융권에서의 AI 도입과 클라우드 기술 발전의 영향 분석
- Bank of Baroda 1TB data leak: Here are your possible details now out in public - India Today
- 보이스피싱 예방과 대응: 종류, 방법, 사례 중심으로
- 금융권 망분리 규제 완화: 생성형 AI 활용과 보안 강화
- Customer data from Bank of Baroda leaked online
- 금융권 망분리 규제 완화와 생성형 AI의 업무 활용 가능성: 현황과 평과
- 은행권 계좌 안전망 강화 전략: 인증부터 차단서비스까지
- Coupang faces 100,000 won payout per victim over data breach
- Shinhan Card Probes Internal Data Leak Affecting About 190,000 Merchants
- Bank of Baroda confirms data breach. Can the lender now face penalties? - India Today
- 금융혁신과 보안의 융합: KBW2026과 신한은행 개인정보 유출 사고를 중심으로